信息技术服务管理体系认证证书办理条件详解
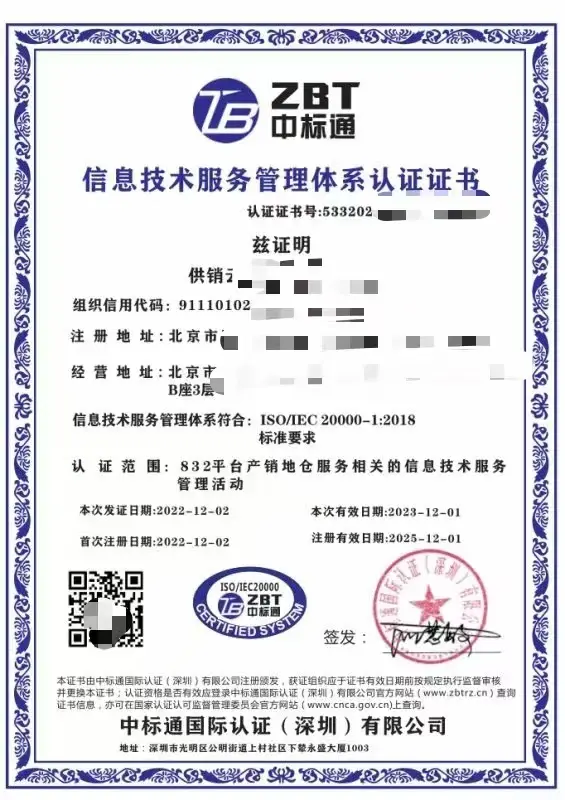
信息技术服务管理体系(ITSMS)认证,通常依据ISO/IEC 20000标准,是组织向外界证明其IT服务管理能力达到国际水平的重要方式。对于提供技术服务的企业而言,获得该证书不仅能提升竞争力,还能规范内部流程。办理该认证需要满足哪些条件?以下从基本条件、体系要求、技术条件等维度进行详细说明。
一、基本申请条件
- 法律地位:申请方必须是合法注册的法人或其他组织,持有营业执照、事业单位法人证书等有效证明文件,且经营范围涉及信息技术服务相关领域。
- 无重大违规:在申请前一年内,未因IT服务管理问题受到监管部门重大处罚,且未被列入失信名单。
- 自愿申请:组织应自愿提出认证申请,并承诺遵守认证机构的各类要求。
二、体系建立与运行条件
- 体系文件化:已按照ISO/IEC 20000标准建立文件化的信息技术服务管理体系,包括服务管理手册、程序文件、作业指导书及记录表单等。
- 运行时间:体系需正式运行至少3个月,并完成至少一次内部审核和管理评审。
- 服务目录与SLA:明确服务目录,并与客户签订服务级别协议(SLA),能够提供实际服务交付的证据。
三、技术与管理资源条件
- 人员能力:配备必要的IT服务管理人员,如服务经理、过程负责人等,并保留培训、技能证明记录。
- 工具支持:具备支持服务管理过程的工具,如事件管理、问题管理、变更管理等系统或平台。
- 服务测量:建立对服务绩效和客户满意度的监测机制,保留相关数据和报告。
四、技术服务特定要求
针对“技术服务”类组织,还需注意:
- 服务范围界定:清晰定义认证范围内的技术服务类型(如系统运维、网络安全、数据中心托管等),且不得包含未实际开展的业务。
- 技术合规性:涉及信息安全、数据隐私等技术服务,应符合相关法律法规(如网络安全法、数据安全法)要求。
- 外包控制:若存在技术服务外包,需对外包方进行有效管理,并保留控制记录。
五、认证办理流程
- 选择经国家认监委批准的认证机构;
- 提交申请书及体系文件;
- 接受第一阶段审核(文件审核)和第二阶段审核(现场审核);
- 对不符合项进行整改;
- 认证决定与发证。
综上,办理信息技术服务管理体系认证证书的核心条件在于:具有合法主体资格、建立并运行符合标准的管理体系、配备相应技术与人员资源、并有实际技术服务业绩。满足上述条件后,即可向认证机构提出申请。
如若转载,请注明出处:http://www.rqgcujd.com/product/44.html
更新时间:2026-10-11 16:17:22